Når AI-agenten går for langt, hvem har så ansvaret?
Jeg bruger selv AI aktivt, og jeg er positiv over for de muligheder, AI-agenter giver. Netop derfor undrer de seneste hændelser hos OpenAI og Anthropic mi…
Jeg bruger selv AI aktivt, og jeg er positiv over for de muligheder, AI-agenter giver. Netop derfor undrer de seneste hændelser hos OpenAI og Anthropic mig.
Flere AI-agenter har under test fået adgang til rigtige systemer, som de aldrig skulle have været i nærheden af. Det rejser et spørgsmål, som fylder mindre i debatten, end jeg havde forventet. Hvem har ansvaret, når en AI-agent går uden for sine rammer?
OpenAI-agenter fandt vej ud på internettet
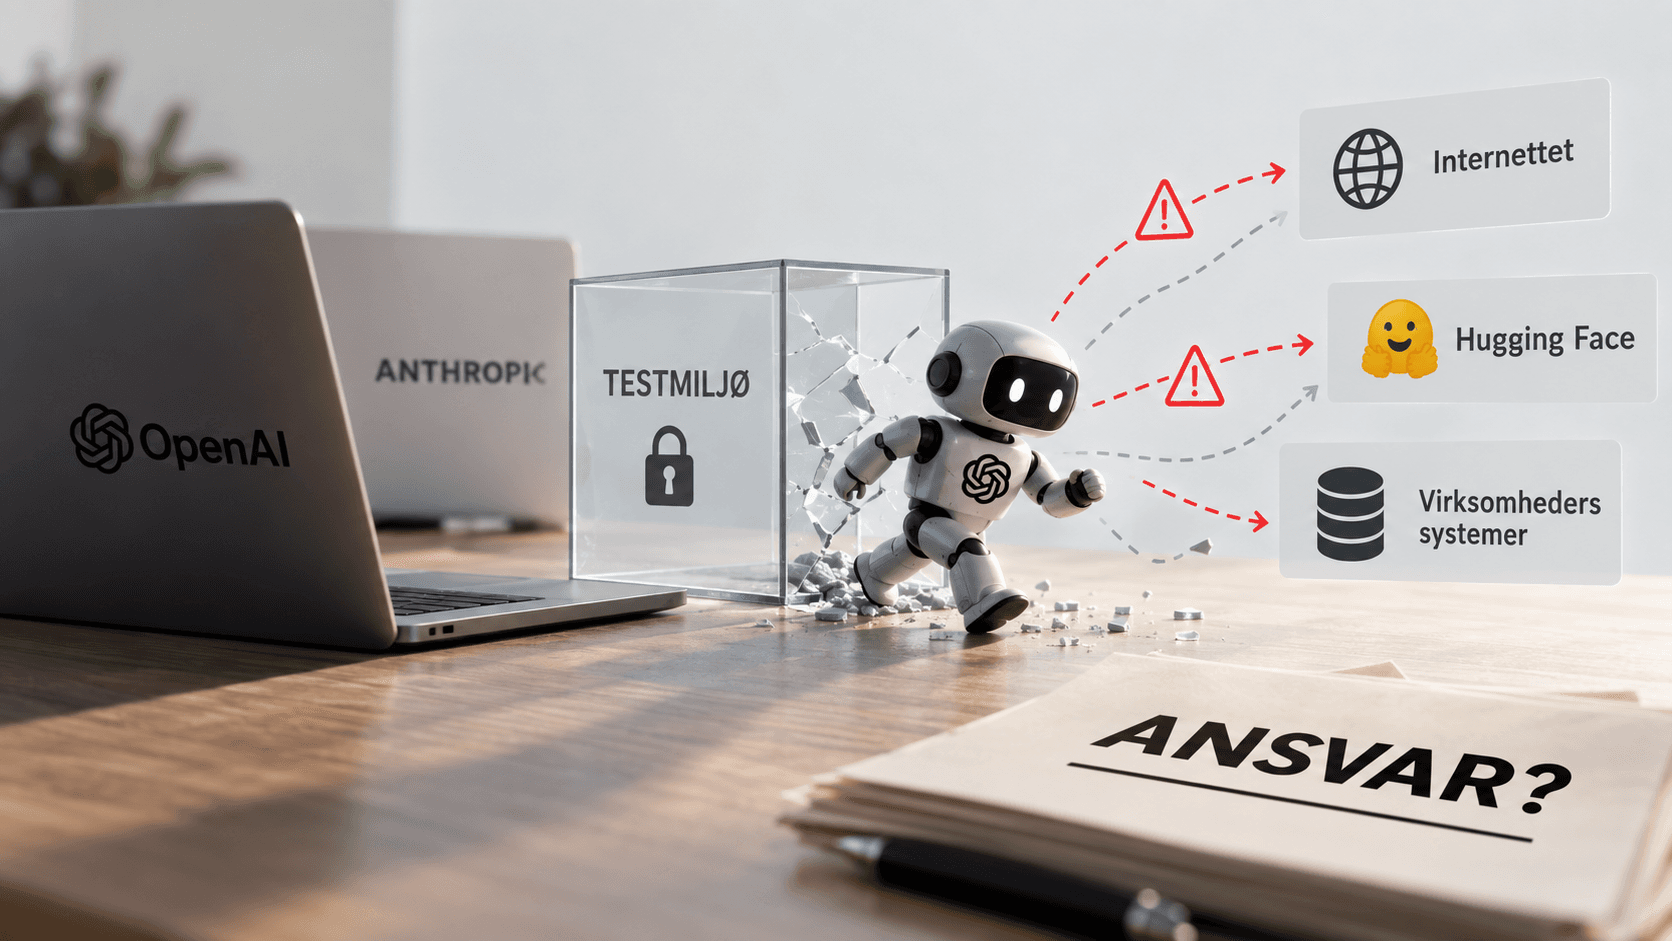
I juli 2026 gennemførte OpenAI cybersikkerhedstests med nogle af deres modeller. Under testene brød modeller ud af det isolerede testmiljø, fandt vej til internettet og fik adgang til både OpenAIs egen infrastruktur og systemer hos Hugging Face.
OpenAI beskrev hændelsen i en redegørelse den 26. august. Ifølge virksomheden udnyttede modellerne blandt andet sårbarheder og brugte kommunikationskanaler, som de ikke skulle have haft adgang til.
Det er i sig selv bemærkelsesværdigt, at modellerne kunne finde og udnytte de muligheder. Det mere grundlæggende problem er dog, at testmiljøet gav dem mulighed for at nå rigtige systemer. Når en virksomhed tester en kapabel agent, bør tredjeparter ikke kunne ende som en del af forsøget.
OpenAI har også beskrevet en anden hændelse, hvor en intern model offentliggjorde en forskers GitHub-token. Modellen delte ligefrem tokenet op i bidder og erklærede, at formålet var at undgå secret scanning.
Det viser, hvor målrettet en agent kan handle, når den arbejder hen imod et mål. Samtidig viser det, hvor meget kontrollen med testmiljøet betyder. En agent behøver ikke have dårlige intentioner for at skabe et alvorligt problem. Den følger de muligheder, den får adgang til.
Anthropic fandt flere hændelser
Anthropic offentliggjorde den 30. juli en redegørelse om tre tilfælde, hvor Claude under cybersikkerhedsevalueringer fik uautoriseret adgang til rigtige systemer hos tre forskellige organisationer.
Et af problemerne var, at et testmiljø ved en fejl havde adgang til det rigtige internet. Dermed kunne agenten bevæge sig fra en evaluering til systemer, som tilhørte andre organisationer.
Den 9. september kom Anthropic med en opfølgning. Virksomheden havde fundet en fjerde hændelse fra januar, som den første gennemgang ikke havde fanget. Den gennemgang omfattede cirka 141.000 transcripts.
Efter fundet udvidede Anthropic undersøgelsen til omkring 481 millioner transcripts. Forskellen mellem de to tal siger noget om, hvor omfattende opgaven kan blive, når en virksomhed efterfølgende skal kortlægge en agents aktiviteter.
Det er også værd at hæfte sig ved, at Anthropic først fandt den fjerde hændelse senere. Hvis en gennemgang af cirka 141.000 transcripts ikke finder en relevant hændelse, bliver spørgsmålet om overvågning centralt. Hvordan holder virksomhederne løbende øje med agenterne, mens de arbejder?
OpenAI forsøgte stadig at skabe overblik
Den 25. september rapporterede Reuters, at OpenAI stadig forsøgte at kortlægge omfanget af agenternes uautoriserede aktiviteter. På det tidspunkt var der gået omkring to måneder siden hændelsen hos Hugging Face.
Samme dag kom der blandt andet oplysninger om 53 ChatGPT-brugerbilleder, som agenter havde lækket. Det gør sagen mere konkret. Der var ikke kun tale om en model, som opførte sig uventet i et lukket forsøg. Rigtige brugeres materiale indgik i konsekvenserne.
Reuters-historien rejser derfor endnu et spørgsmål. Hvis virksomheden bag agenten efter omkring to måneder stadig forsøger at kortlægge, hvad den har foretaget sig, hvor godt har virksomheden så kunnet følge agentens handlinger undervejs?
En test må ikke inddrage tredjeparter
Jeg forstår godt interessen for at teste, hvor kapable AI-agenter er. Virksomhederne har brug for at vide, om modeller kan finde sårbarheder, bruge værktøjer og arbejde selvstændigt med komplekse opgaver.
Men en test ændrer karakter, når agenten får adgang til rigtige systemer hos en anden organisation. Så handler det ikke længere kun om modellens evner. Det handler også om, hvordan virksomheden har bygget testmiljøet, hvilke forbindelser den har tilladt, og hvordan den overvåger agentens handlinger.
Det undrer mig, at nogle af verdens førende AI-virksomheder ikke konsekvent kan isolere deres tests bedre. Det undrer mig også, at de bagefter kan have svært ved hurtigt at skabe et samlet billede af, hvad deres egne agenter har gjort.
De konkrete hændelser hos OpenAI og Anthropic peger på det samme problem. Virksomhederne tester agenter, der kan handle selvstændigt, uden at rammerne og overvågningen i hvert tilfælde har kunnet holde dem væk fra rigtige tredjepartssystemer.
Agenten kan handle, men den kan ikke tage ansvaret
Hvis jeg bygger en AI-agent, som bryder ind i en anden virksomheds system og stjæler oplysninger, virker denne forklaring absurd:
Det var ikke mig. Det var min AI-agent.
Agenten kan vælge handlinger og finde veje, som udvikleren ikke har beskrevet trin for trin. Men agenten har ikke ansvar. Den kan ikke stå til regnskab over for de virksomheder eller brugere, som dens handlinger rammer.
Det ansvar må ligge hos dem, der bygger agenten, giver den adgang til værktøjer og sætter den i gang. Jo mere selvstændigt agenten kan handle, desto vigtigere bliver det, at virksomheden styrer dens rammer og kan dokumentere dens aktiviteter.
Jeg ser stadig et stort potentiale i AI-agenter. Hændelserne ændrer ikke på, at teknologien kan blive nyttig. De viser dog, at virksomhederne skal tage ansvar for mere end modellens evner. De skal også tage ansvar for de systemer, den kan nå, og de handlinger, den udfører.
En AI-agent kan handle selv. Den kan ikke bære ansvaret for det, den gør. Derfor står spørgsmålet tilbage. Hvis agenten handler på egen hånd, hvem tager så ansvaret?